Conseiller senior en cybersécurité et IA
CGI · Montréal
Mandats en cybersécurité offensive, durcissement Active Directory, automatisation Python et IA appliquée dans des environnements réglementés.
Raphael Benoit
Conseiller senior · Cybersécurité, IA & automatisation
De l’analyse des systèmes Windows à la vision par ordinateur et aux LLM locaux, je conçois, développe et valide des outils logiciels de bout en bout.
Mondial sur HackTheBox en 2023, plateforme d’entraînement cyber de plus de 4 M de membres.
Équipe CTF#1ADMinions au classement mondial des équipes HackTheBox en 2024, 2025 et 2026.
CTF cybersécurité11eCyber Apocalypse 2025, compétition internationale HackTheBox — 8 130 équipes.
CTF cybersécurité17eCyber Apocalypse 2024, compétition internationale HackTheBox — 5 693 équipes.
Innovation CGI 2025 — classement de la BU Grand Montréal.
Innovation CGI 2025 — classement global de la solution.
StayInTheBoxCorp, challenge GamePwn de reverse engineering publié sur HackTheBox.
Portée des publications~100kLectures en une semaine pour mes recherches en reverse engineering et Windows kernel.
Blog
Mes recherches Windows, mes notes sur le pentest agentique et mes writeups VulnLab.
Expérience
Analyse, conception, développement, preuves techniques et recommandations : je prends en charge le cycle complet, avec autonomie.
CGI · Montréal
Mandats en cybersécurité offensive, durcissement Active Directory, automatisation Python et IA appliquée dans des environnements réglementés.
CGI · Montréal
Analyse de risques d’exfiltration IBM i/AS400, automatisation CyberArk/Power BI, auto-remédiation SAST et outillage de rapports de pentest.
Letico · Saint-Laurent
Responsable de projets Python, d’automatisation industrielle, d’intégrations TI et de sécurité interne, de la définition du besoin jusqu’à la maintenance.
Vision par ordinateur, logiciels full stack, LLM locaux et automatisation industrielle.

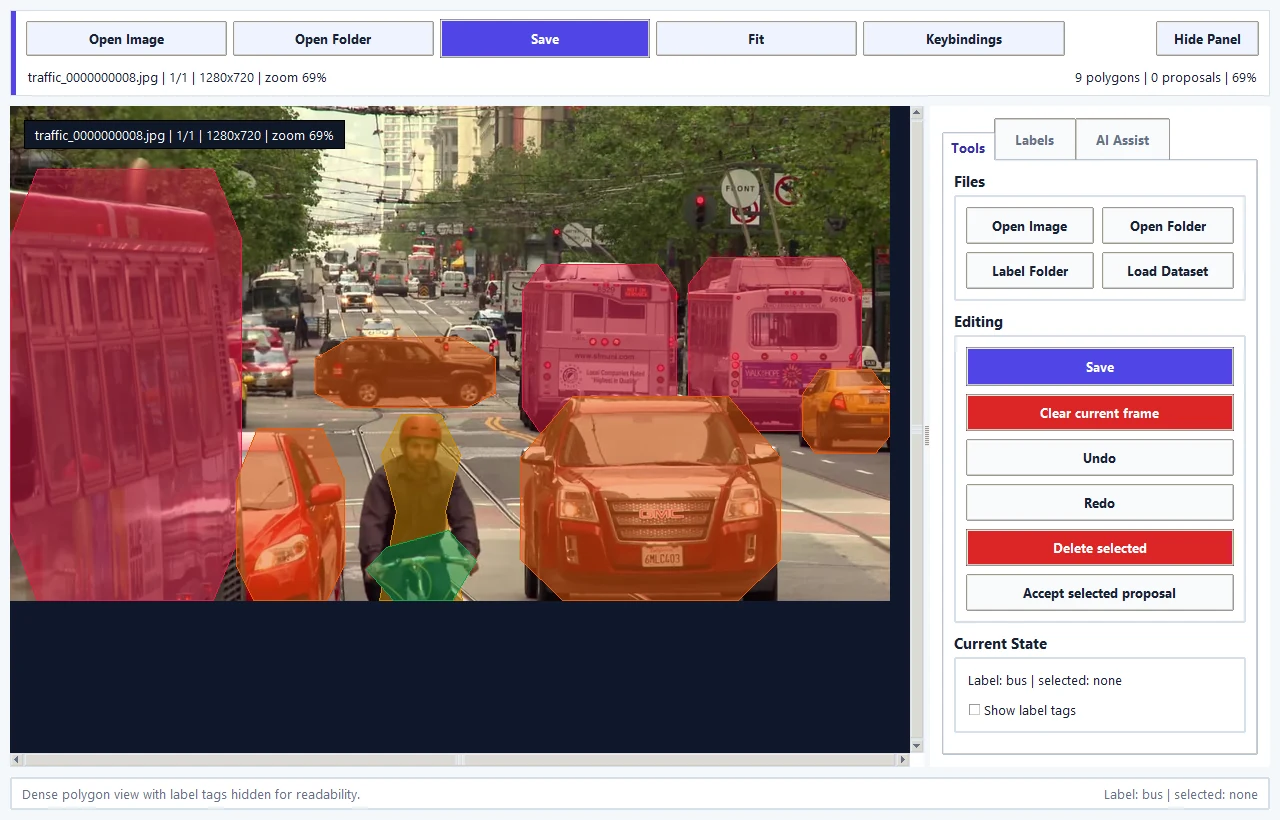
Préparation de données, annotation assistée, versions reproductibles et revue visuelle.
Étude de casBoîtes, polygones et segmentation sous occlusion sur une démonstration anonymisée.
Comparer la vidéo source et le résultat
Produit full stack : Quart asynchrone, OAuth, Stripe, AWS et extension publiée.
Étude de cas
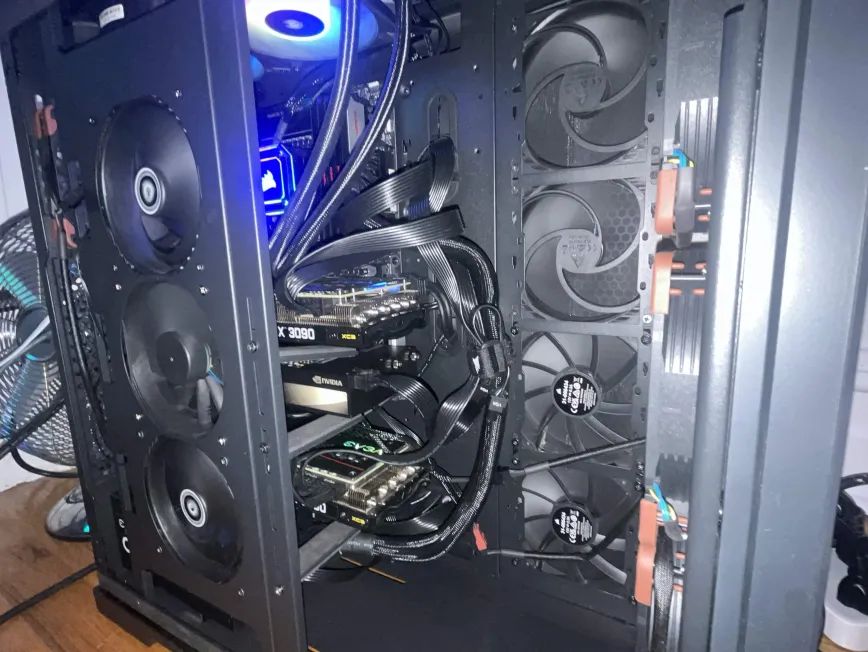
Serveur conçu et assemblé pour LLM, RAG, fine-tuning, vision et charges de cybersécurité.
Voir le projetIngestion de fichiers, recherche avec contexte et fonctionnement local.
Conversation et formulaire vers un rapport structuré et révisable.
Recherche et synthèse dans une base documentaire spécialisée.
Réponses fondées sur des sources sélectionnées dans une interface Web.
Horodatage et séparation des intervenants dans un workflow complet.

Capteurs, SAP/ERP, CIP/Modbus, temps réel et détection d’anomalies.
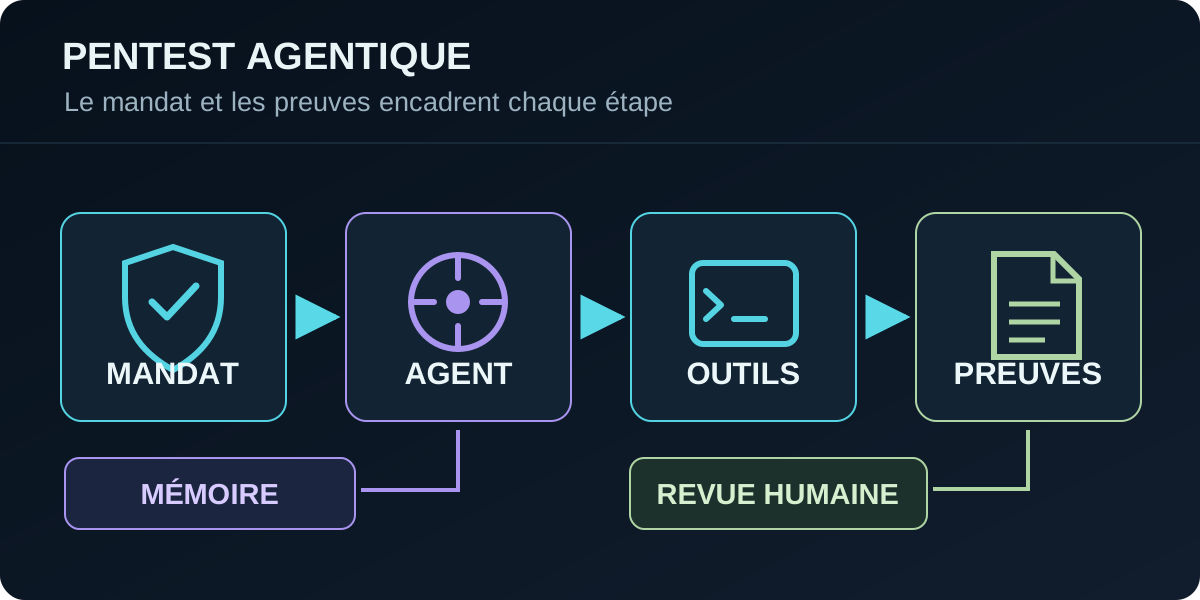
Pentest agentique, rétro-ingénierie et recherche sur le noyau Windows.
Un agent local choisit des tâches bornées, utilise des outils contrôlés et conserve les preuves pour une revue humaine.
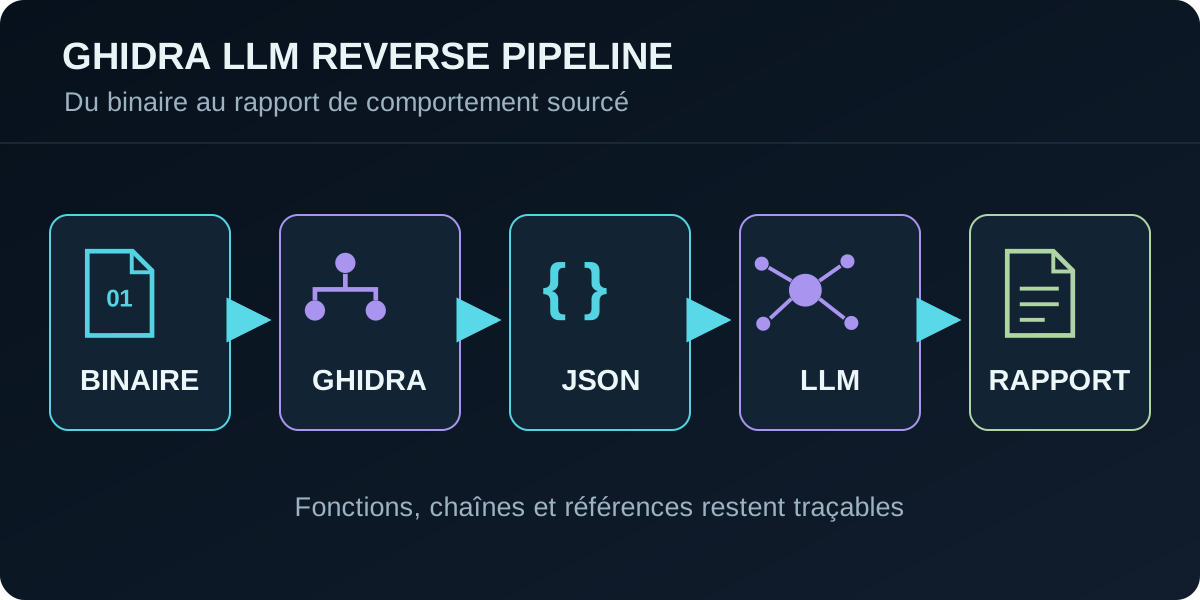
Lire l’articleDes fonctions et références du binaire à un rapport de comportement dont les constats renvoient au code.
Étude de cas
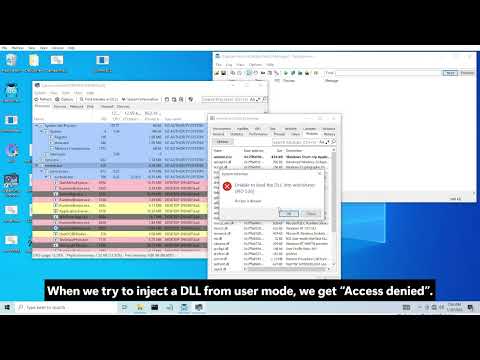
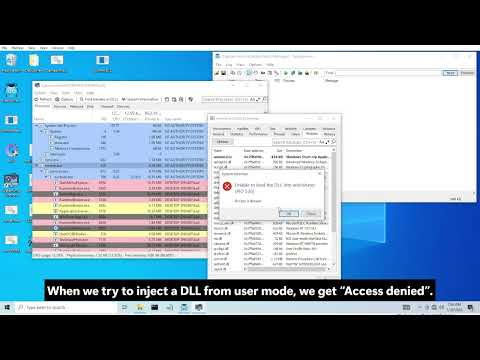
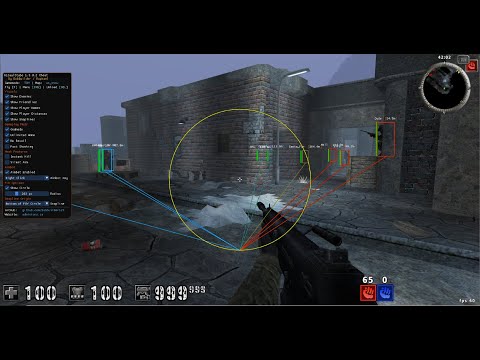
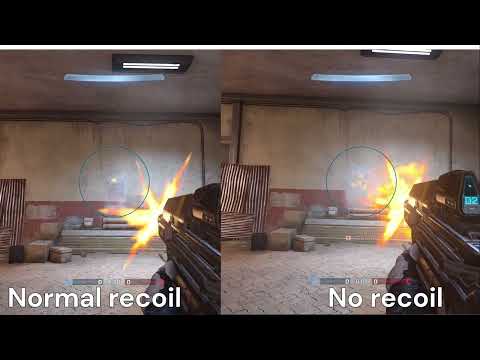
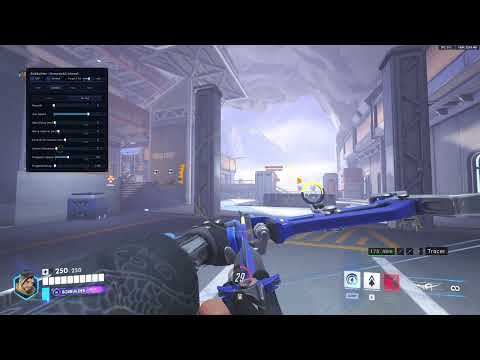
Mémoire, hooking, drivers Windows, WinDbg, page tables et surfaces de détection.
Étude de cas
Une sélection des démonstrations les plus représentatives. Voir les 11 vidéos dans l’étude de cas →
Workspace desktop pour données visuelles, annotations YOLO et datasets reproductibles.
Export Ghidra compact et analyse défensive avec plusieurs backends LLM.
Datasets d’instructions cybersécurité pour entraîner et évaluer des LLM.
Réparation backup-first de l’état local et des métadonnées SQLite de Codex Desktop.
Cible Windows x64 pour valider pointer chains et primitives mémoire.
Code d’accompagnement des articles sur l’analyse mémoire externe, interne et le hooking.
Outil de laboratoire pour tester des bases KeePass v4 autorisées.
Énumération RID/SID d’utilisateurs et groupes MSSQL en contexte autorisé.
Pour me joindre, passez par LinkedIn. Mes projets, classements et démonstrations se trouvent sur GitHub, HackTheBox et YouTube.